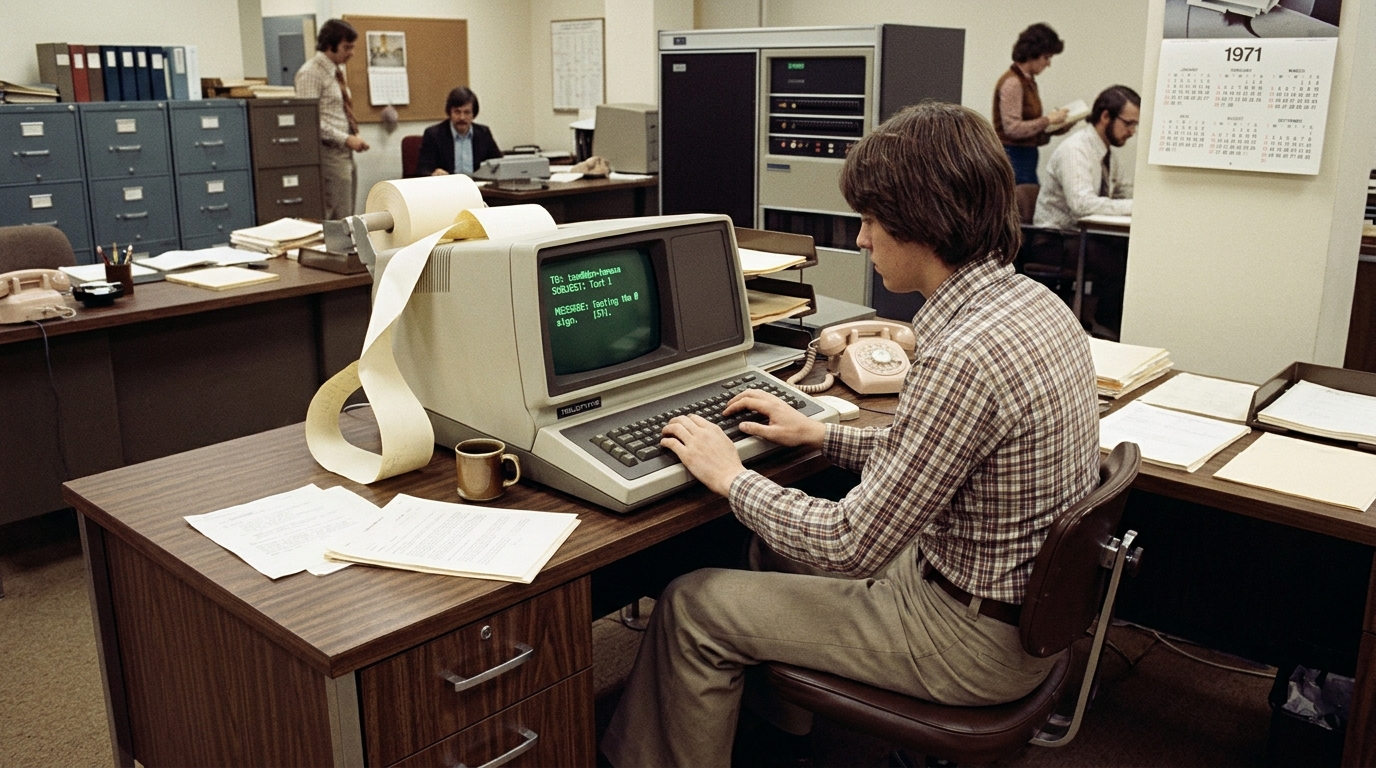
Quando começou o spam? A resposta leva-nos a 3 de maio de 1978, a uma rede de computadores chamada ARPANET e a um representante comercial que decidiu enviar a mesma mensagem a centenas de destinatários. A Internet ainda estava longe de chegar às casas e às empresas, a World Wide Web não existia e ninguém precisava de um filtro para separar as mensagens úteis da publicidade indesejada. Pelo menos, era o que parecia.
O responsável chamava-se Gary Thuerk e trabalhava na Digital Equipment Corporation, conhecida como DEC. A sua iniciativa pretendia promover novos computadores junto de investigadores e profissionais ligados à rede. O resultado ficou para a história como o primeiro grande caso documentado de spam por correio electrónico.
A ideia, no entanto, não apareceu do nada. Anos antes, já havia quem alertasse para os problemas do envio indiscriminado de mensagens. E, durante as décadas de 80 e 90, o fenómeno ganhou novas formas, passou dos grupos de discussão para o correio electrónico e começou a transformar-se num problema técnico e comercial.
A história do spam mostra uma coisa que quem trabalha em informática conhece bem. Uma tecnologia pode ser criada para resolver um problema e, pouco depois, alguém encontra uma maneira de a utilizar para criar outros.
O que é spam e porque lhe chamamos assim?
Hoje, usamos a palavra spam para designar mensagens electrónicas não solicitadas, enviadas em massa e, geralmente, com objectivos publicitários, fraudulentos ou maliciosos. A caixa de entrada de uma empresa pode receber dezenas ou centenas destas mensagens, misturadas com propostas comerciais legítimas, notificações automáticas e correspondência que alguém realmente precisa de ler.
Mas convém separar conceitos.
Uma mensagem comercial não é necessariamente spam. Uma empresa pode enviar uma campanha a clientes que deram o seu consentimento, respeitando as regras aplicáveis. O problema surge quando as mensagens são enviadas sem uma base legítima, ignorando a vontade dos destinatários ou recorrendo a práticas abusivas.
Também não é tudo a mesma coisa quando falamos de correntes, fraudes e publicidade indesejada. Uma corrente procura incentivar o destinatário a reenviar a mensagem a outras pessoas. Uma fraude tenta enganar alguém para obter dinheiro, passwords ou outros dados. O spam é sobretudo uma forma de distribuição. Pode transportar publicidade, uma corrente ou uma tentativa de fraude.
A palavra tem uma história curiosa, que só se tornou conhecida nos anos 90. Mas o problema que descreve é anterior à própria Internet comercial.
1975. O alerta precoce sobre o problema do correio indesejado
Em 1975, Jon Postel, uma das figuras fundamentais no desenvolvimento dos protocolos da Internet, publicou a RFC 706, intitulada On the Junk Mail Problem.
Uma RFC, sigla de Request for Comments, é um documento técnico utilizado para discutir, propor ou registar especificações e práticas relacionadas com as redes e os seus serviços. Algumas RFC estabelecem normas que continuam a ser utilizadas décadas depois. Outras documentam problemas e propostas que ajudam a perceber como a tecnologia evoluiu.
O documento de Postel abordava o problema do chamado junk mail, ou correio sem interesse para quem o recebe. A preocupação antecedia o episódio de Gary Thuerk e mostra que a possibilidade de utilizar sistemas de mensagens para distribuir informação indesejada já merecia atenção.
Há aqui uma distinção histórica que vale a pena preservar. O documento de 1975 não foi o primeiro spam de correio electrónico. Foi um alerta precoce sobre um problema relacionado com o envio de mensagens. O caso que normalmente recebe esse título só aconteceu três anos depois.
Afinal, não era preciso esperar que uma caixa de correio ficasse cheia para perceber que o envio indiscriminado de mensagens podia incomodar os destinatários e consumir recursos da rede.
3 de maio de 1978. O primeiro spam da ARPANET
A 3 de maio de 1978, Gary Thuerk enviou uma mensagem promocional a utilizadores da ARPANET para divulgar computadores da Digital Equipment Corporation.
A ARPANET era uma rede pioneira que ligava instituições de investigação e outros organismos. Foi um dos principais antecedentes técnicos da Internet moderna, mas estava longe de ser uma rede aberta ao público em geral. O correio electrónico já existia e era utilizado para trocar mensagens entre pessoas e instituições ligadas à rede.
Thuerk viu uma oportunidade comercial. Em vez de contactar potenciais clientes individualmente, decidiu distribuir a mesma mensagem por um conjunto alargado de destinatários. Segundo os relatos históricos mais citados, a campanha chegou a centenas de utilizadores.
A reacção foi negativa. A mensagem não respeitava as expectativas de uma comunidade que utilizava a rede sobretudo para comunicação e colaboração técnica. Houve críticas à iniciativa e à utilização dos recursos da ARPANET para fins comerciais.
O episódio ficou conhecido como o primeiro spam de correio electrónico em grande escala, embora a designação de primeiro spam dependa da definição adoptada. O que o torna relevante não é apenas a mensagem em si, mas a estratégia. Uma única comunicação, enviada a muitos destinatários, podia substituir uma série de contactos individuais e alcançar rapidamente um público que, de outra forma, seria difícil reunir.
A lógica continua a ser reconhecível. Muda o equipamento, muda a velocidade de transmissão e aumenta o número de destinatários, mas a ideia de base mantém-se.
Sabia que o primeiro spam de correio electrónico aconteceu antes da World Wide Web?
Em 1978, a Web ainda não existia. A mensagem foi enviada através da ARPANET, numa época em que a comunicação electrónica estava limitada a uma comunidade relativamente pequena de utilizadores.
O caso de Gary Thuerk não criou imediatamente uma indústria de spam. Ainda faltavam muitos anos para a utilização generalizada do correio electrónico. Mas demonstrou que a própria facilidade de distribuição de mensagens podia ser explorada para fins comerciais, mesmo quando os destinatários não tinham pedido para as receber.
Anos 80. As correntes e a promessa de ganhar dinheiro depressa
Durante os anos 80, o correio electrónico continuou a crescer em redes académicas, empresariais e técnicas. Ainda não existia o mercado de massas que conhecemos hoje, mas já circulavam mensagens que procuravam aproveitar a confiança dos destinatários e a facilidade de reencaminhar informação.
As correntes eram um exemplo típico. A mensagem prometia sorte, dinheiro ou algum benefício a quem a partilhasse com outras pessoas. Noutros casos, ameaçava com azar ou consequências negativas quem interrompesse a cadeia. A receita era simples. Criava-se uma história, acrescentava-se um motivo para agir rapidamente e deixava-se a distribuição por conta dos próprios destinatários.
O correio electrónico não era o único meio utilizado para estas práticas. As mensagens também circulavam através de sistemas de boletins electrónicos, conhecidos como BBS, e de outros serviços digitais. O princípio era o mesmo, mesmo quando a tecnologia utilizada era diferente.
Outro caso que merece referência é o esquema conhecido como Make Money Fast, associado a mensagens de enriquecimento rápido que circularam em comunidades digitais durante os anos 80 e que continuaram a aparecer mais tarde.
O nome ficou particularmente ligado a uma mensagem atribuída a Dave Rhodes, que prometia ganhos financeiros através de um sistema de reencaminhamento. O destinatário era incentivado a enviar dinheiro a pessoas indicadas na mensagem e a divulgar a proposta a novos participantes.
Não se tratava de uma oportunidade de investimento séria. A promessa dependia da entrada contínua de novas pessoas, uma estrutura que acabava por prejudicar quem chegava mais tarde. O formato antecipava muitas das fraudes em cadeia que, décadas depois, continuariam a circular por e-mail e outros canais digitais.
Convém não confundir estas práticas com o nascimento do spam comercial. As correntes e os esquemas de enriquecimento rápido tinham objectivos e formas de distribuição diferentes. Ainda assim, ajudaram a criar um ambiente em que as mensagens não solicitadas podiam espalhar-se sem que o remetente tivesse de contactar cada destinatário individualmente.
Era uma espécie de encaminhamento automático feito por pessoas. Sem servidores de campanhas sofisticados, sem plataformas de marketing e sem grandes conhecimentos técnicos. Bastava convencer alguém a carregar em reenviar.
1993. Como é que a palavra spam entrou na Internet?
A história do termo spam tem um protagonista inesperado. Não é um programador a inventar uma palavra para um protocolo, nem um responsável por um serviço de correio electrónico. É um grupo de comediantes britânicos.
Nos anos 70, os Monty Python popularizaram um sketch passado num restaurante onde quase todos os pratos incluem Spam, uma marca de carne enlatada. A palavra repete-se insistentemente, até praticamente abafar o resto da conversa. A cena tornou-se uma referência da cultura popular britânica.
A ligação à Internet surgiu mais tarde, quando os utilizadores começaram a empregar o termo para descrever mensagens ou publicações repetitivas que perturbavam as conversas.
Em 1993, Richard Depew esteve envolvido num episódio na Usenet que ajudou a consolidar essa utilização. A Usenet era um sistema de grupos de discussão organizados por temas, onde os participantes publicavam mensagens e respondiam às contribuições de outros utilizadores.
Depew estava a trabalhar num programa de moderação para um grupo de discussão. Um erro fez com que fossem publicadas várias mensagens consecutivas, em vez de apenas uma. A situação gerou discussão entre os participantes, e o termo spam apareceu na conversa para descrever a publicação repetitiva e indesejada.
Há aqui uma ressalva histórica. O episódio de Depew é frequentemente associado à popularização inicial da palavra neste contexto, mas não deve ser apresentado como prova de que ninguém a utilizara antes. O vocabulário da Internet desenvolveu-se de forma informal, através de comunidades que nem sempre deixavam registos completos das suas conversas.
A partir daí, spam passou a designar não apenas mensagens de correio electrónico indesejadas, mas também publicações repetidas ou fora do tema em grupos de discussão, fóruns e outros espaços digitais.
Sabia que o termo spam vem de um sketch dos Monty Python?
A associação faz sentido. Tal como a personagem do sketch era incapaz de escapar à repetição da palavra, os utilizadores da Internet começaram a usar o termo para descrever conteúdos que se impunham às conversas, mesmo quando ninguém os queria ler.
1994. O spam comercial em massa chega à Usenet
Se 1978 demonstrou que era possível enviar publicidade não solicitada por correio electrónico, 1994 mostrou o que acontecia quando a distribuição em massa se tornava acessível a quem tivesse um computador, uma ligação à Internet e alguma capacidade de programação.
Em Janeiro de 1994, uma mensagem com o título Global Alert for All: Jesus is Coming Soon foi publicada repetidamente em grupos da Usenet. O episódio é frequentemente citado na história do spam por ter mostrado como uma mensagem podia ser difundida em larga escala, independentemente do interesse dos participantes de cada grupo.
A publicação não respeitava o tema de muitos dos espaços onde apareceu. Para quem utilizava a Usenet para discutir programação, ciência ou outros assuntos específicos, encontrar a mesma mensagem religiosa repetida em diferentes grupos era uma intrusão evidente.
Mas o episódio que ganhou maior notoriedade aconteceu alguns meses depois.
A 12 de Abril de 1994, os advogados norte-americanos Laurence Canter e Martha Siegel promoveram os seus serviços relacionados com um programa de imigração dos Estados Unidos, conhecido como green card lottery. Para isso, divulgaram uma mensagem publicitária em milhares de grupos da Usenet.
O anúncio oferecia assistência no processo de candidatura. O problema não era apenas o conteúdo comercial. Era a escala e a forma de distribuição.
Os grupos da Usenet tinham finalidades distintas, e a publicação indiscriminada da mesma mensagem interferia com as discussões dos participantes. A reacção foi intensa. Muitos utilizadores criticaram a campanha e o fornecedor de acesso à Internet associado aos advogados recebeu numerosas queixas. O caso teve consequências para a relação comercial entre as partes.
A campanha de Canter e Siegel ficou conhecida como green card spam e tornou-se um marco na história da publicidade não solicitada na Internet. A utilização de programas para publicar mensagens em milhares de grupos demonstrava que a distribuição em massa já não dependia de uma equipa de pessoas a copiar e colar o mesmo texto.
Bastava automatizar o processo.
A campanha também alimentou um debate que ainda hoje não desapareceu. Até que ponto é aceitável utilizar um serviço de comunicação para promover produtos ou serviços quando os seus utilizadores não esperam receber publicidade?
Para os defensores da campanha, a Internet permitia chegar a potenciais clientes com custos reduzidos. Para os críticos, isso não justificava ocupar os espaços de discussão de outras pessoas nem transferir para a comunidade os custos do abuso.
A diferença entre publicidade legítima e spam começava a tornar-se uma questão prática, não apenas uma discussão sobre etiqueta.
A Internet estava a abrir-se ao comércio. As regras de utilização, os mecanismos de controlo e as ferramentas de moderação ainda estavam a tentar acompanhar essa mudança.
1996 a 1999. As primeiras defesas contra o spam
A meio da década de 90, a Internet comercial começou a crescer e o correio electrónico passou a chegar a cada vez mais utilizadores. Para quem administrava servidores, a situação começava a exigir medidas concretas. Não bastava pedir aos remetentes que se comportassem melhor.
Uma das respostas foi a criação de listas de endereços IP associados ao envio de spam. Um endereço IP identifica um equipamento ou uma interface numa rede. Quando um servidor de correio electrónico recebia uma mensagem, podia consultar uma destas listas para verificar se o sistema de origem estava associado a actividades abusivas.
Em 1996, surgiu o Mail Abuse Prevention System, conhecido pela sigla MAPS, uma iniciativa dedicada ao combate ao abuso do correio electrónico. A organização ficou particularmente associada à Real-time Blackhole List, ou RBL, uma lista de endereços IP que os administradores podiam utilizar para bloquear ligações provenientes de determinadas origens.
A ideia era relativamente simples. Em vez de cada empresa ter de identificar individualmente todos os remetentes problemáticos, podia consultar uma lista partilhada e aplicar regras de filtragem no seu próprio servidor.
Em 1997, Dave Rand e Paul Vixie começaram a distribuir a RBL através de mecanismos que permitiam aos administradores consultar a lista usando a infraestrutura DNS. O DNS é o sistema que permite, entre outras funções, associar nomes de domínio a endereços IP. Adaptar essa infraestrutura à consulta de listas de bloqueio facilitou a sua utilização por servidores de correio electrónico.
Esta abordagem abriu caminho às chamadas listas negras baseadas em DNS, habitualmente designadas DNSBL. O princípio continua a ser utilizado, embora os sistemas modernos combinem várias técnicas para avaliar a origem e o conteúdo das mensagens.
A solução tinha vantagens claras. Permitia partilhar informação entre administradores, reduzir a exposição a fontes conhecidas de spam e reagir mais rapidamente a determinados abusos.
Mas havia um problema. Uma lista de bloqueio não é infalível. Se um endereço IP fosse incluído por engano, mensagens legítimas podiam deixar de chegar aos destinatários. E, quando vários clientes partilhavam o mesmo servidor de envio, o comportamento de um podia prejudicar os restantes.
Quem já teve de investigar uma falha na entrega de correio electrónico reconhece o cenário. O utilizador diz que enviou a mensagem, o servidor de destino não a aceita e o helpdesk recebe um ticket. Depois começam as verificações de DNS, registos do servidor, reputação do endereço IP e regras de filtragem. O problema pode estar no remetente, no destinatário ou numa decisão automática de um terceiro.
A tecnologia de combate ao spam trouxe ferramentas úteis, mas também criou novas tarefas de administração e diagnóstico.
Em 1998, o spam já era suficientemente conhecido para aparecer nos dicionários de inglês com um significado relacionado com mensagens indesejadas distribuídas pela Internet. O termo deixava de ser apenas gíria de utilizadores da Usenet e passava a descrever um problema reconhecido de comunicação digital.
Em 1999, as listas de bloqueio e os mecanismos de filtragem já faziam parte da resposta técnica ao fenómeno. Ainda não existia a combinação de reputação, autenticação, análise de conteúdo e aprendizagem automática que encontramos actualmente. Mesmo assim, os princípios fundamentais estavam estabelecidos. Era preciso identificar remetentes problemáticos, distinguir tráfego legítimo de abuso e impedir que uma única origem inundasse a rede de mensagens.
O spam já não era apenas uma questão de boas maneiras na Internet. Era um problema de funcionamento dos sistemas.
Linha do tempo da história do spam
| 1975 | Jon Postel publica a RFC 706, On the Junk Mail Problem. | Um dos primeiros alertas técnicos documentados sobre mensagens indesejadas e os recursos consumidos pelo seu processamento. |
| 1978 | Gary Thuerk envia publicidade da DEC através da ARPANET, a 3 de maio. | O caso torna-se a referência histórica do primeiro grande envio comercial não solicitado por correio electrónico. |
| 1982–1985 | As correntes e os esquemas de enriquecimento rápido continuam a circular por diferentes meios. | A distribuição de mensagens começa a aproveitar redes e sistemas electrónicos, embora as práticas não sejam exclusivas do e-mail. |
| 1988 | A mensagem Make Money Fast, associada a Dave Rhodes, ganha forma e começa a circular em meios digitais. | As correntes electrónicas de enriquecimento rápido antecipam esquemas que se tornarão recorrentes nos anos seguintes. |
| 1993 | A palavra spam ganha utilização nos grupos de discussão da Usenet. | O termo passa a descrever publicações repetitivas e indesejadas, por associação ao sketch dos Monty Python. |
| 1994 | A mensagem Global Alert for All: Jesus is Coming Soon e a campanha de Canter e Siegel tornam-se casos conhecidos. | O envio em massa e a publicidade indiscriminada provocam conflitos nas comunidades da Internet. |
| 1996 | O MAPS desenvolve iniciativas de combate ao abuso do correio electrónico. | As listas de bloqueio começam a ganhar importância na defesa dos servidores de e-mail. |
| 1998 | O significado digital da palavra spam ganha reconhecimento generalizado. | O fenómeno passa a fazer parte do vocabulário corrente da Internet. |
| 1999 | As listas negras e os mecanismos de filtragem consolidam-se como ferramentas de defesa. | Os administradores dispõem de formas mais sistemáticas de identificar e bloquear origens problemáticas. |
O que a história do spam nos ensina hoje
A história do spam começou muito antes de a Internet se tornar um serviço de utilização generalizada. Em 1975, já existiam preocupações técnicas com mensagens indesejadas. Em 1978, Gary Thuerk demonstrou que um envio comercial para centenas de destinatários podia ser feito a partir de uma rede relativamente pequena. Nos anos 90, a expansão da Internet e da Usenet tornou o problema mais visível e estimulou o desenvolvimento das primeiras defesas em larga escala.
A tecnologia mudou bastante desde então. Os servidores são mais rápidos, as ligações têm maior largura de banda e as ferramentas de filtragem são muito mais sofisticadas. Mas a lógica do spam continua a explorar as mesmas oportunidades. Enviar uma mensagem custa pouco, chegar a muitos destinatários pode ser fácil e basta que uma pequena parte das pessoas responda para uma campanha compensar.
Para uma empresa, o problema vai muito além de ter uma caixa de entrada cheia de publicidade. Uma mensagem maliciosa pode tentar roubar credenciais, instalar software nocivo ou convencer um utilizador a efectuar um pagamento. Mesmo o spam sem conteúdo perigoso consome tempo, recursos e atenção.
É por isso que a gestão do correio electrónico deve incluir medidas preventivas. A configuração correcta do domínio, a utilização de mecanismos de autenticação como SPF, DKIM e DMARC, a monitorização dos servidores e a manutenção de regras de filtragem adequadas ajudam a reduzir os riscos. Nenhuma destas medidas resolve tudo por si só, e a configuração deve ser adaptada à infraestrutura e às necessidades de cada organização.
Também convém manter os utilizadores informados. Um filtro pode bloquear milhares de mensagens e, ainda assim, deixar passar uma tentativa de fraude bem preparada. A formação e os procedimentos de resposta continuam a fazer diferença.
No fundo, o spam é um dos exemplos mais antigos de abuso de uma tecnologia de comunicação. As ferramentas mudaram, mas o problema não desapareceu. E, como acontece tantas vezes na informática, prevenir costuma sair mais barato do que recuperar de uma falha.
No canalmail.pt, vale a pena acompanhar os conteúdos sobre segurança do correio electrónico, configuração de domínios e boas práticas de utilização. Conhecer a história ajuda a perceber como chegámos aqui. Saber configurar, proteger e monitorizar o e-mail ajuda a evitar que o próximo incidente acabe na fila do helpdesk.